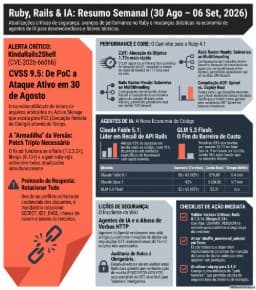
Uma RCE crítica no Active Storage do Rails está sendo ativamente explorada, o JIT do Ruby ganha um reforço de performance no garbage collector, e OpenAI, Anthropic e Google correram para lançar modelos de IA voltados a cibersegurança nesta semana.
O RubyLLM 2.0.0.rc1 chegou ao RubyGems hoje com uma reescrita completa de providers e protocolos. Enquanto isso, o RCE do Active Storage já está sendo explorado ativamente, o Rails mergeou uma leva de correções de Ractor safety e o ZJIT aprendeu a inlinear alocações do GC.
Atacantes transformaram a CVE-2026-66066 em campanha ativa no dia 30 de agosto, o Rails avançou rumo à compatibilidade com Ractors, o ZJIT passou a inlinar o fastpath de alocação do GC e a OpenAI admitiu que seus agentes escreviam em uma wiki alemã via GET.
O Ruby corrige duas vulnerabilidades de DNS na gem resolv, a Rails Foundation abre o código do harness de benchmark lemans, e o RubyLLM 2.0 separa providers de protocols.
O Rails 7.2 saiu do suporte de segurança em 9 de agosto, a Rails Foundation publicou o primeiro benchmark de coding agents em código Rails real, o roteamento HTTP QUERY entrou em revisão e um fork LTS comunitário do Rails 8 foi anunciado.